Dieses Update enthält eine neue Agent-Version - aktualisieren Sie Ihre Agents nach Server und Web-Konsole. Aktualisieren Sie wie gewohnt: https://docs.netlockrmm.com/docs/part-iii/how-to-upgrade-netlock-rmm
Remote-Bildschirmsteuerung für macOS und Android
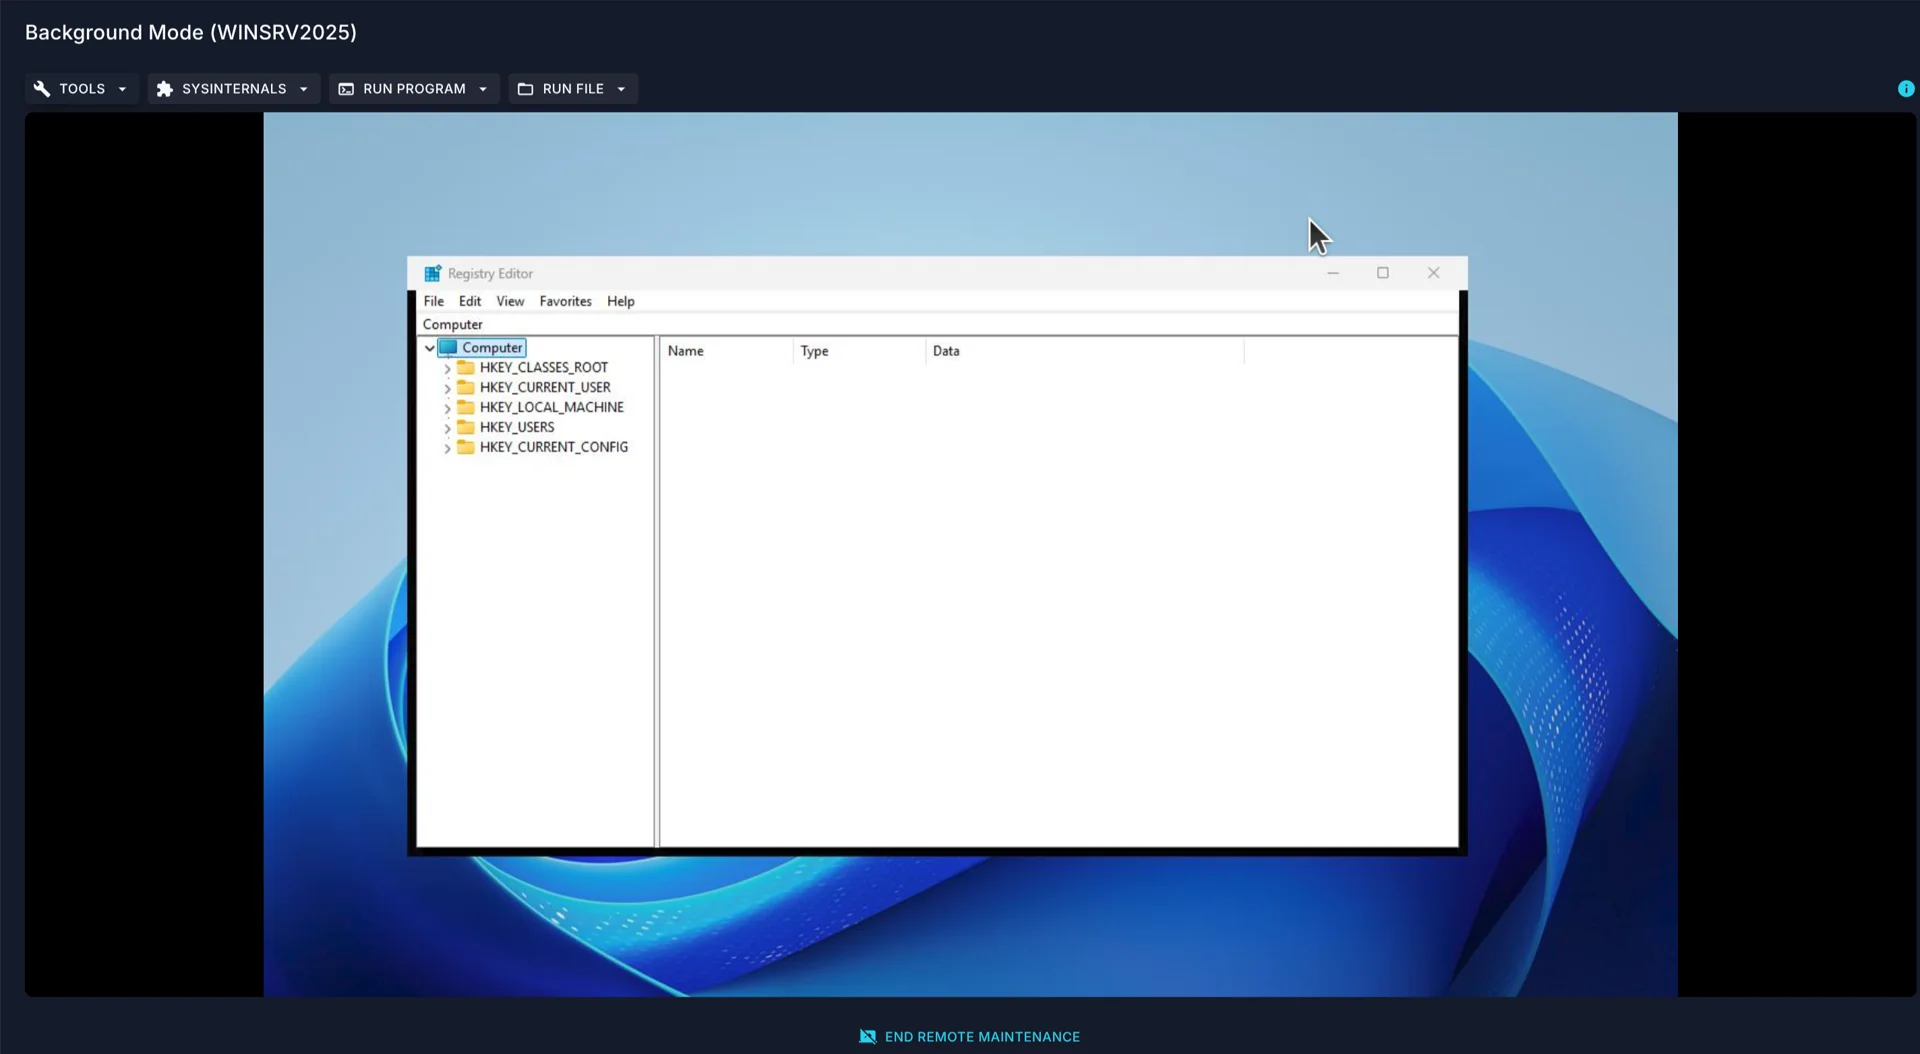
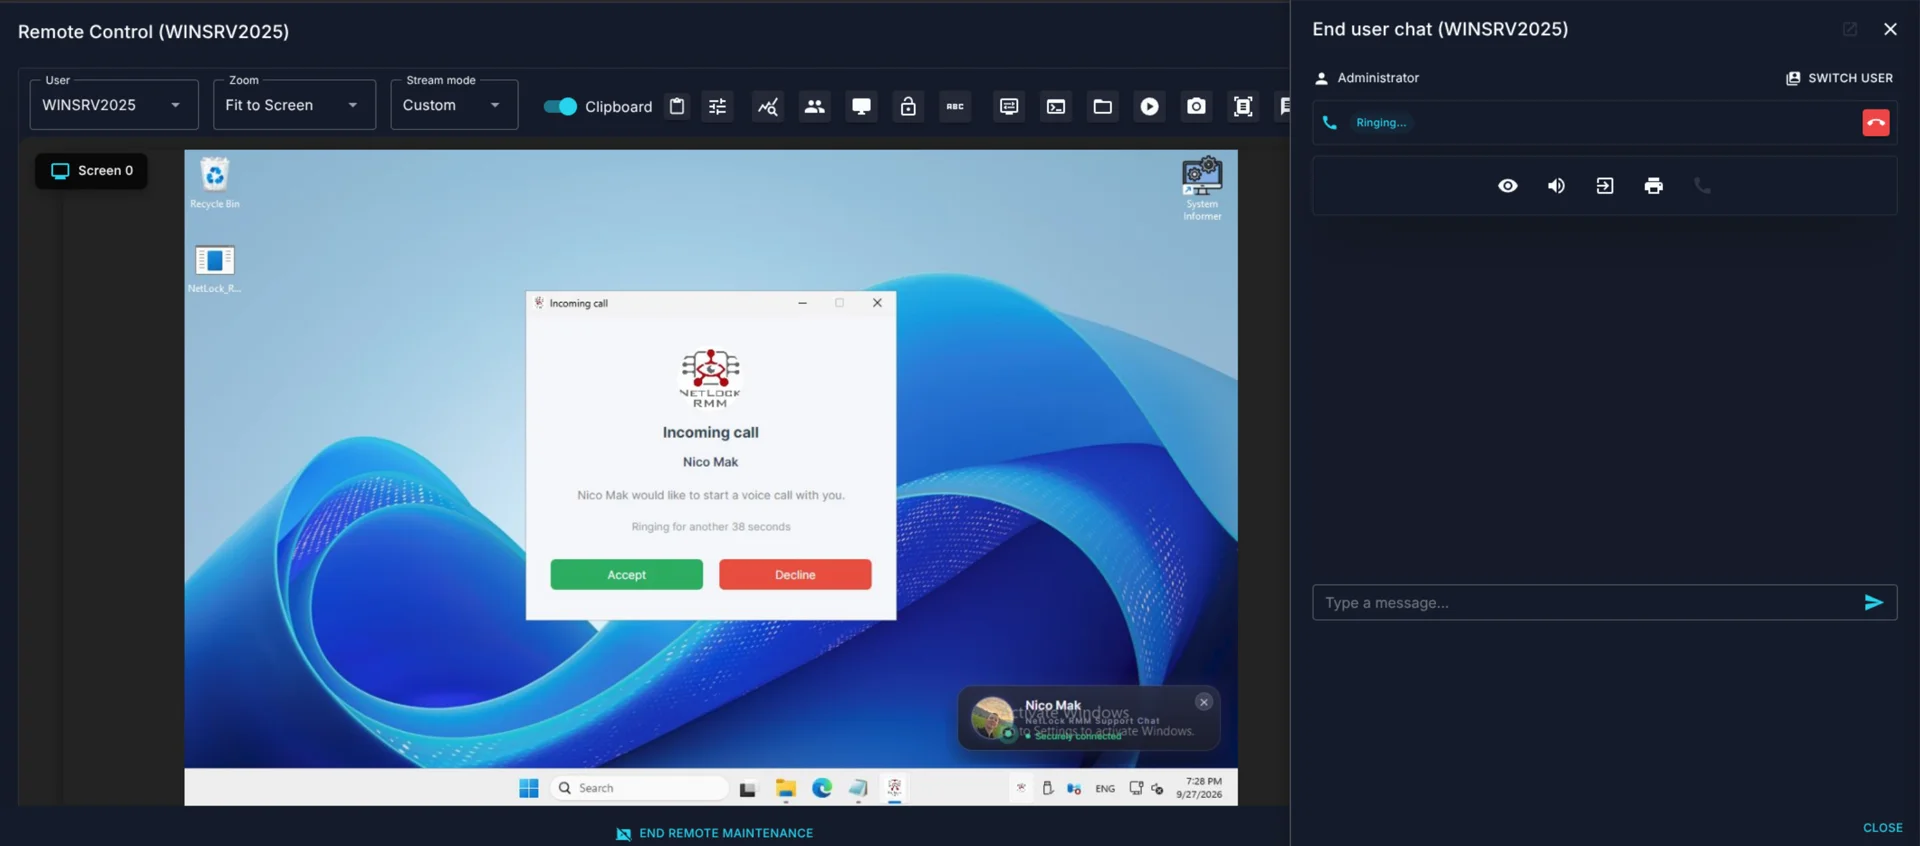
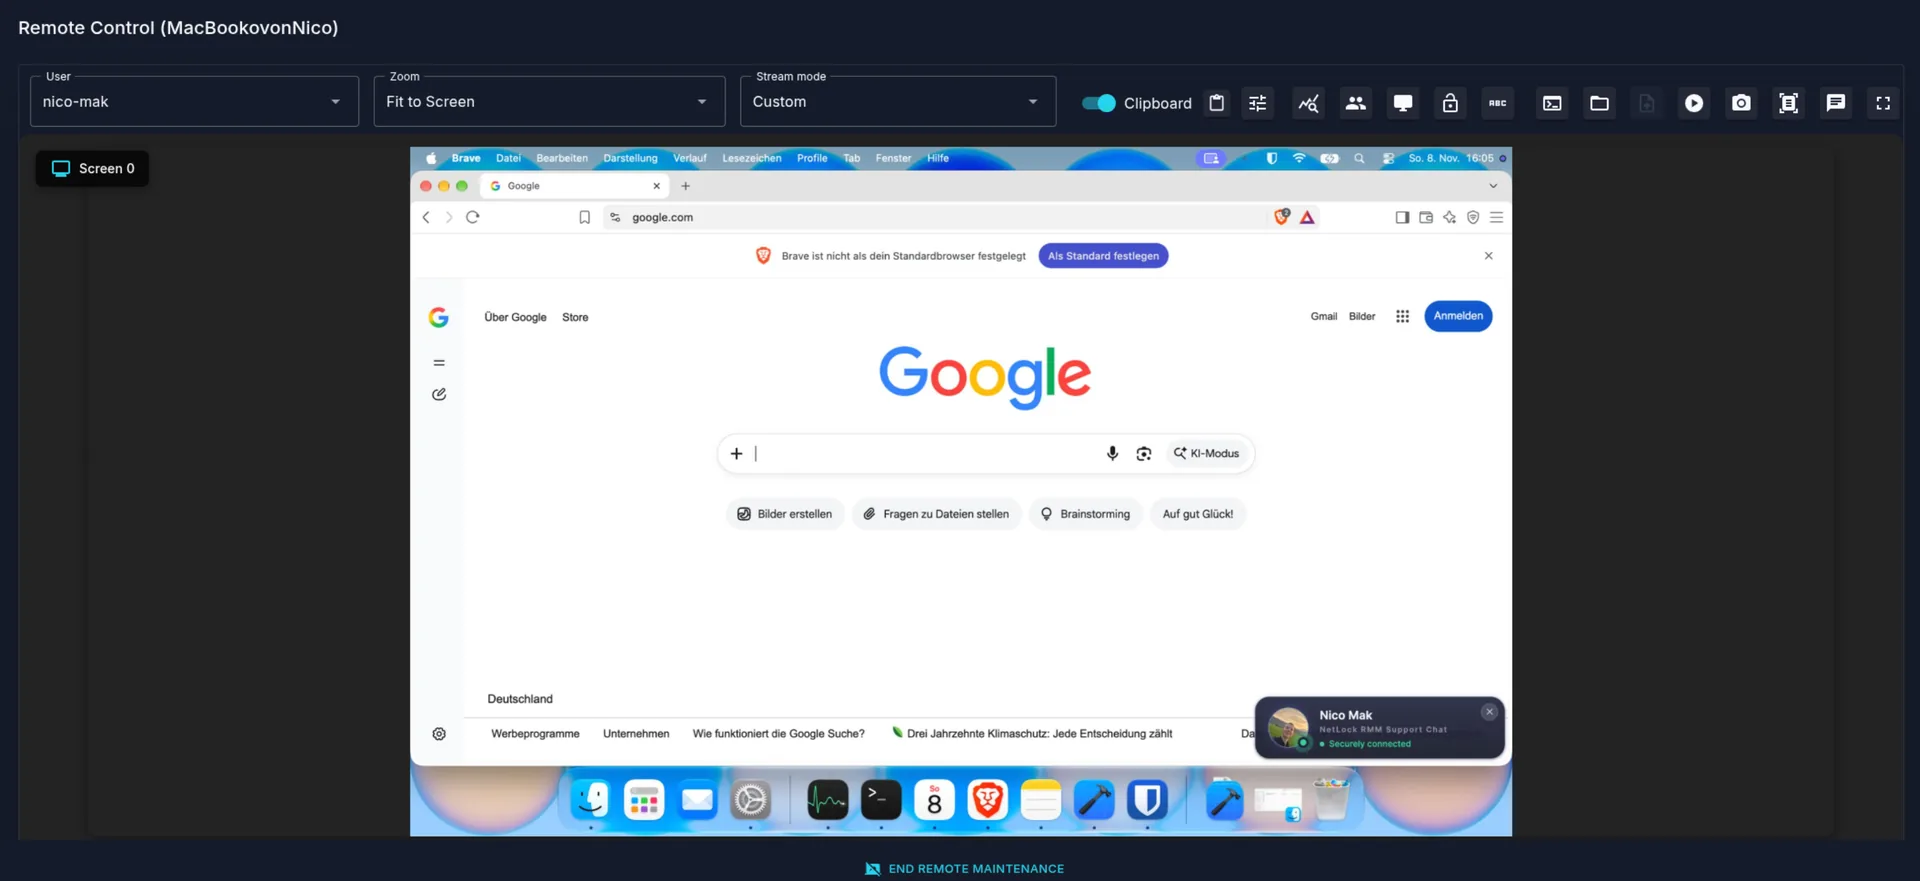
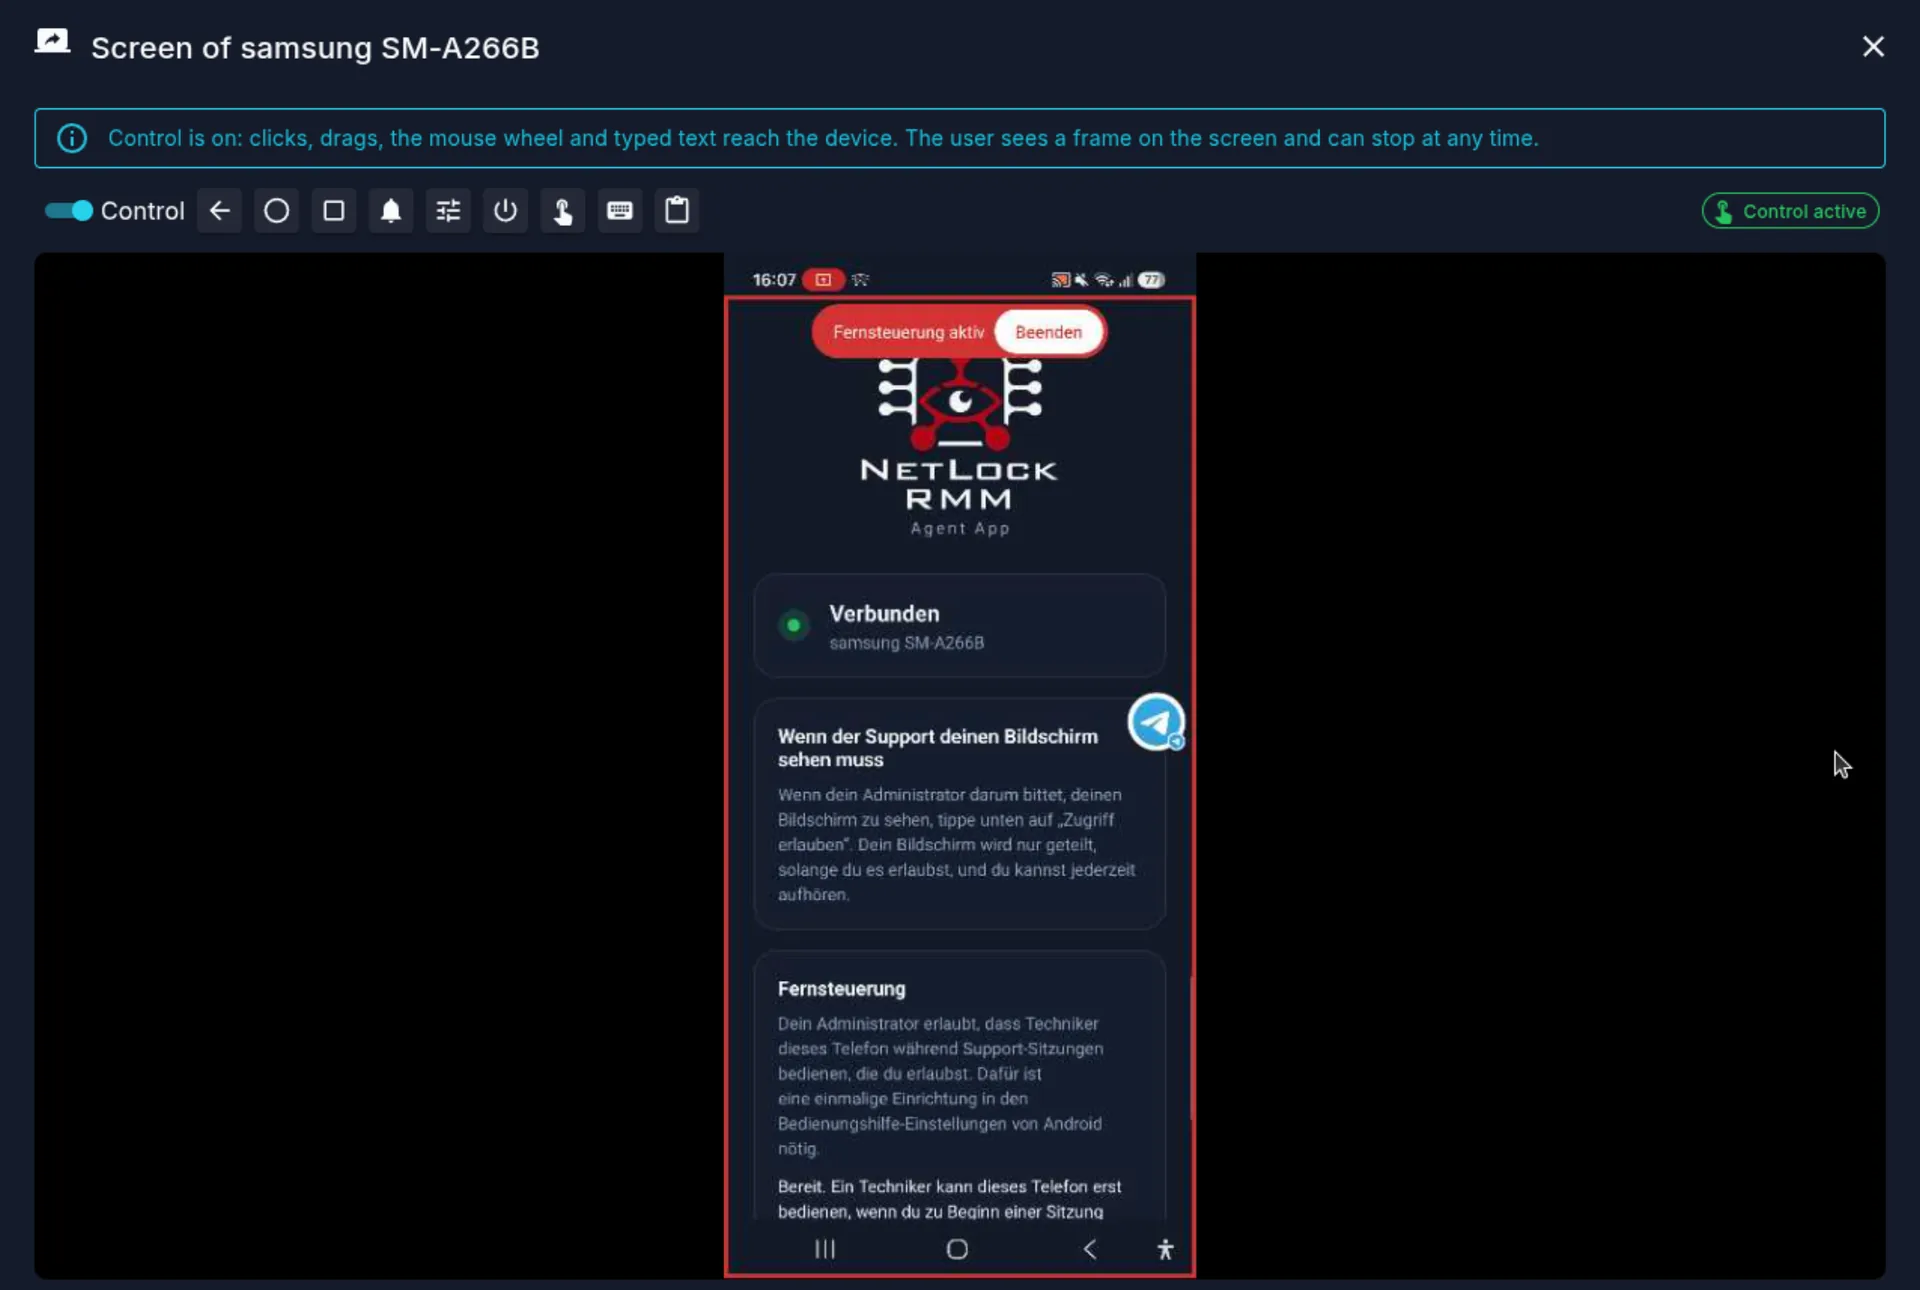
Die Remote-Bildschirmsteuerung für macOS und Android ist jetzt offiziell veröffentlicht. Unter Windows unterstützt die Remote-Bildschirmsteuerung jetzt Drag-and-drop von Dateien in Chrome und Edge, und dank verbesserter Maussteuerung können Sie Taskleistensymbole per Drag-and-drop verschieben. Auch macOS erhält jetzt das Tray-Icon, über das Endbenutzer auf mehr Wegen mit dem Agent interagieren können.
25 neue Integrationen
Dieses Release bringt 25 neue Integrationen mit verbreiteten Plattformen wie HaloPSA, ITFlow, Zammad und Zendesk. Alle Integrationen bauen auf unserer öffentlichen API auf, mit der Sie auch eigene Lösungen rund um NetLock RMM entwickeln können.
Neu: ZTEP (Zero Trust Endpoint Protection)
Bisher hatte NetLock RMM keinen einzigen Sicherheitsvorfall. Sie alle haben aber die wachsende Zahl an Sicherheitsproblemen bemerkt, die durch die rasante Entwicklung KI-gestützter Angriffe entsteht. Selbst wenn wir als Entwickler alles richtig machen, kann Sie eine Zero-Day-Lücke, etwa im Linux-Kernel, trotzdem treffen. Damit später niemand etwas bereut, führen wir ZTEP ein, und unseres Wissens sind wir damit der erste RMM-Anbieter.
ZTEP schützt Ihre Agent-Installationen selbst dann, wenn Ihr Server vollständig kompromittiert ist. Die Funktion ist optional. Sobald sie aktiviert ist, sind Ihre Agents in einer vertrauenswürdigen Schlüsselkette verankert, die auf Ihrem Telefon erzeugt wird, und jede Aktion, die Aufgaben auf Ihren Geräten ausführen könnte, muss von Ihnen mit Ihrem Telefon digital signiert werden. Selbst wenn ein Angreifer die volle Kontrolle über Ihren Server erlangt, kann er weder Geräte übernehmen noch Aktionen ausführen. Weitere Details folgen in der Dokumentation und auf unserer Website.
Sicherheitshärtung
Neben der Behebung aller derzeit bekannten Fehler liegt der Schwerpunkt dieses Releases auf weiterer Sicherheitshärtung. Viele von Ihnen wissen, dass ich aus der Cybersicherheit komme, und mein Ziel ist immer, ein möglichst zuverlässiges und sicheres Produkt zu liefern. Unser internes Audit hat keine kritischen Schwachstellen gefunden, aber es gibt immer Raum für Verbesserungen, und genau hier setzt dieses Release an:
- Die Docker-Images wurden gehärtet und basieren jetzt auch auf chiseled images.
- Die Kernbestandteile des Agents wurden überarbeitet.
- Web-Konsole und Agent-Backend wurden in allen relevanten Bereichen weiter gehärtet.
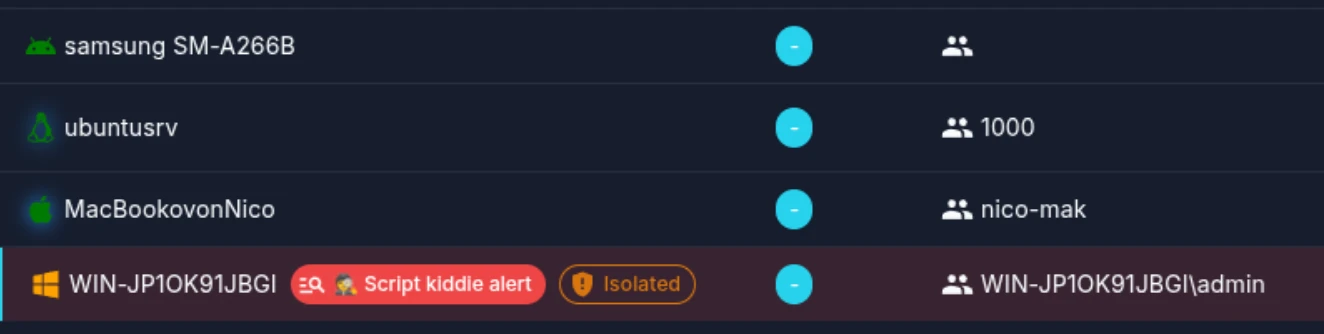
- Der Agent erkennt jetzt Tools, die ihn manipulieren wollen, sowie Tools und Techniken, die Sicherheitsanalysten und Angreifer einsetzen, und alarmiert Sie je nach Art des Angriffs unbemerkt. Das deckt den Fall ab, dass ein Angreifer das Gerät eines Endbenutzers kompromittiert hat und versucht, Informationen aus Ihrer Agent-Installation auszulesen.
Weitere Verbesserungen
- Die USB-Gerätesteuerung wurde überarbeitet und passt jetzt besser zu Ihren täglichen Arbeitsabläufen.
- Die Standardvorlagen der Berichtsverwaltung gelten jetzt pro Mandant.
- Die Benachrichtigung des Tray-Icons zur Remote-Bildschirmsteuerung lässt sich jetzt verschieben.
- Das Patch-Management für macOS funktioniert jetzt wie erwartet, im Rahmen der Einschränkungen von Apple.
- Der Agent startet wieder auf Distributionen mit einer älteren C-Bibliothek (glibc unter 2.34), etwa Ubuntu 20.04, Debian 11 und Red Hat Enterprise Linux 8 sowie Oracle Linux, Rocky Linux und AlmaLinux 8.
Ich bin kein Fan davon, Hunderte Änderungen in Stichpunkten aufzulisten, die niemand liest. Wenn Sie einen Fehler gemeldet haben und er in unserem öffentlichen Bug-Tracker aufgeführt war, betrachten Sie ihn als behoben. Darüber hinaus gibt es viele weitere Verbesserungen.
Wichtige Hinweise
Macs, die auf einer älteren Agent-Version hängen geblieben sind: Führen Sie den folgenden Befehl einmalig als root auf jedem betroffenen Mac aus. Der Agent aktualisiert sich dann bei seiner nächsten Update-Prüfung:
pgrep -f NetLock_RMM_Agent_Installer >/dev/null && echo "installer running, skipped" || { launchctl bootout system/com.netlock.rmm.installer 2>/dev/null; echo "installer job cleared"; }Selbst gehostete Installationen mit eigenem TLS-Zertifikat: Dies betrifft Sie, wenn Sie die Compose-Datei aus der Anleitung zur manuellen Installation mit einem eigenen TLS-Zertifikat in /home/netlock/certificates verwenden. Ist diese Datei nur für root lesbar, läuft der Container weiter als root und nennt die Datei in seinem Log. Um den Wechsel zum unprivilegierten Benutzer abzuschließen, machen Sie die Datei für die Benutzer-ID 1654 lesbar (chmod 640 und chgrp 1654).
1-Klick-Installer für macOS: Wegen der Anforderungen von Apple an die Codesignierung speichern Installer ab diesem Release ihre Konfiguration in einer separaten Datei neben dem Installer statt im Installer selbst.
Endpoint Protection im Detail
Endpoint Protection steht für Agents zur Verfügung, die mit einem Vertrauensanker installiert wurden.
Signierte Definitionen. Ein verankertes Gerät führt nur Richtlinien, Jobs, Sensoren, Automatisierungen, App-Hub-Apps, Software-Deployments und NetMesh-Verbindungen aus, die eine Signatur eines in der NetLock App registrierten Telefons tragen.
Freigegebene Remote-Aktionen. Remote-Aktionen in den Klassen, die die Schutzstufe abdeckt, brauchen eine Freigabe auf dem Telefon. Diese Klassen sind Remote-Shells und Shell-Befehle, der Dateibrowser, Systemänderungen, Bildschirmsteuerung, Backstage, Tunnel, Deinstallationen und Sensortests. Eine Aktion läuft nur, wenn einer der folgenden Fälle zutrifft:
- Das Telefon hat eine Freigabe für genau diese Aktion auf genau diesen Geräten erteilt.
- Das Telefon hat eine Arbeitssitzung freigegeben, die eine Geräteliste und eine Reihe von Aktionsklassen abdeckt und einige Stunden gilt.
Der Server kann nicht signieren. Server und Web-Konsole speichern und übertragen Signaturen, können sie aber nicht erzeugen.
Einrichtung. Sie richten alles in der App ein: die Vertrauenslinie, das signierende Telefon, den Wiederherstellungsschlüssel und die Schutzstufe (Produktiv oder Strikt). Geräte werden mit dem Installer-Parameter --ztep-anchor im Modus clean und fix verankert. Die Anker-Seite der App zeigt die Installationsbefehle für jede Plattform, Reparaturbefehle für bereits installierte Geräte und die Dateien, in denen der Anker gespeichert ist.